 撰写
写在前面
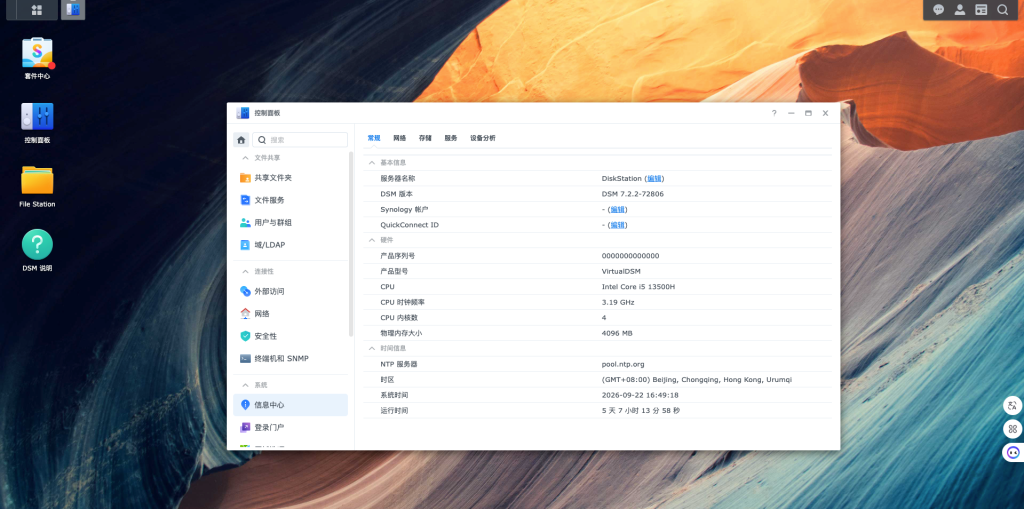
之前黑群都是通过VM或者直接安装到硬盘里用,最近服务器收起了一些,所以打算直接容器运行算了
部署
首先创建持久化目录
mkdir -p /data/dsm创建数据目录
#根据实际情况创建,后续文件会存储在这个目录
mkdir -p /mnt/nas

#赋予权限
chmod 777 /mnt/nas
创建docker-compose.yml文件
services:
  dsm:
    container_name: dsm
    image: vdsm/virtual-dsm:latest
    restart: always
    #network_mode: "host" #可选,不用再映射目录,但注意不要和宿主机端口冲突
    environment:
      DISK_SIZE: "500G"
      ALLOCATE: "N"
      CPU_CORES: "4"
      RAM_SIZE: "4G"
    devices:
      - /dev/kvm
      - /dev/net/tun
    cap_add:
      - NET_ADMIN
    #如果使用host模式,这里就可以去的端口映射
    ports:
      - "5000:5000"
      - "445:445"
      - "139:139"
    volumes:
      - /mnt/nas:/storage
    stop_grace_period: 2m
创建完成后启动容器
docker compose up -d启动完成后进行初始化,访问IP:5000
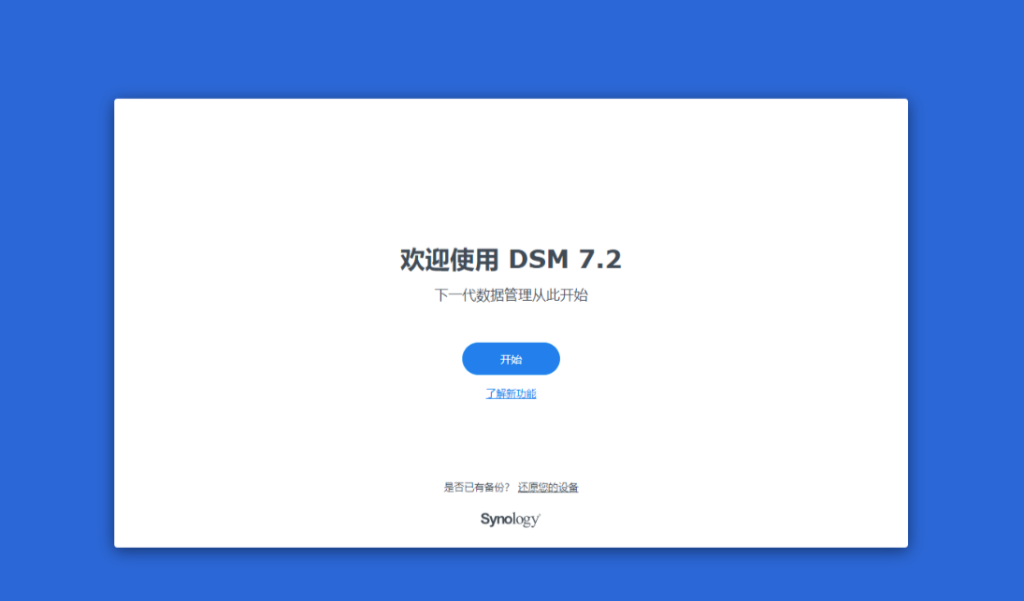
后续使用方法就不多介绍了,和正常黑群一样的